Srbija
 Hrvatska
 Bosna i Hercegovina
Dve kritični ranljivosti pretresli svetovni splet: kaj se je zgodilo in kako nevarni sta?


Odkritje dveh kritičnih varnostnih ranljivosti v programskem jeziku PHP, ki ga uporablja približno 70 odstotkov spletnih strani, je sprožilo svetovni varnostni alarm. Ranljivosti, ki sta bili več kot desetletje neopaženi in so ju raziskovalci odkrili s pomočjo umetne inteligence, bi lahko napadalcem omogočili dostop do občutljivih podatkov uporabnikov. Kaj se je zgodilo, kako resna je grožnja in kako se lahko zaščitimo?
Odkritje dveh kritičnih varnostnih ranljivosti, ki sta se več kot desetletje skrivali v tehnologiji, na kateri temelji velik del interneta, je pretreslo splet.
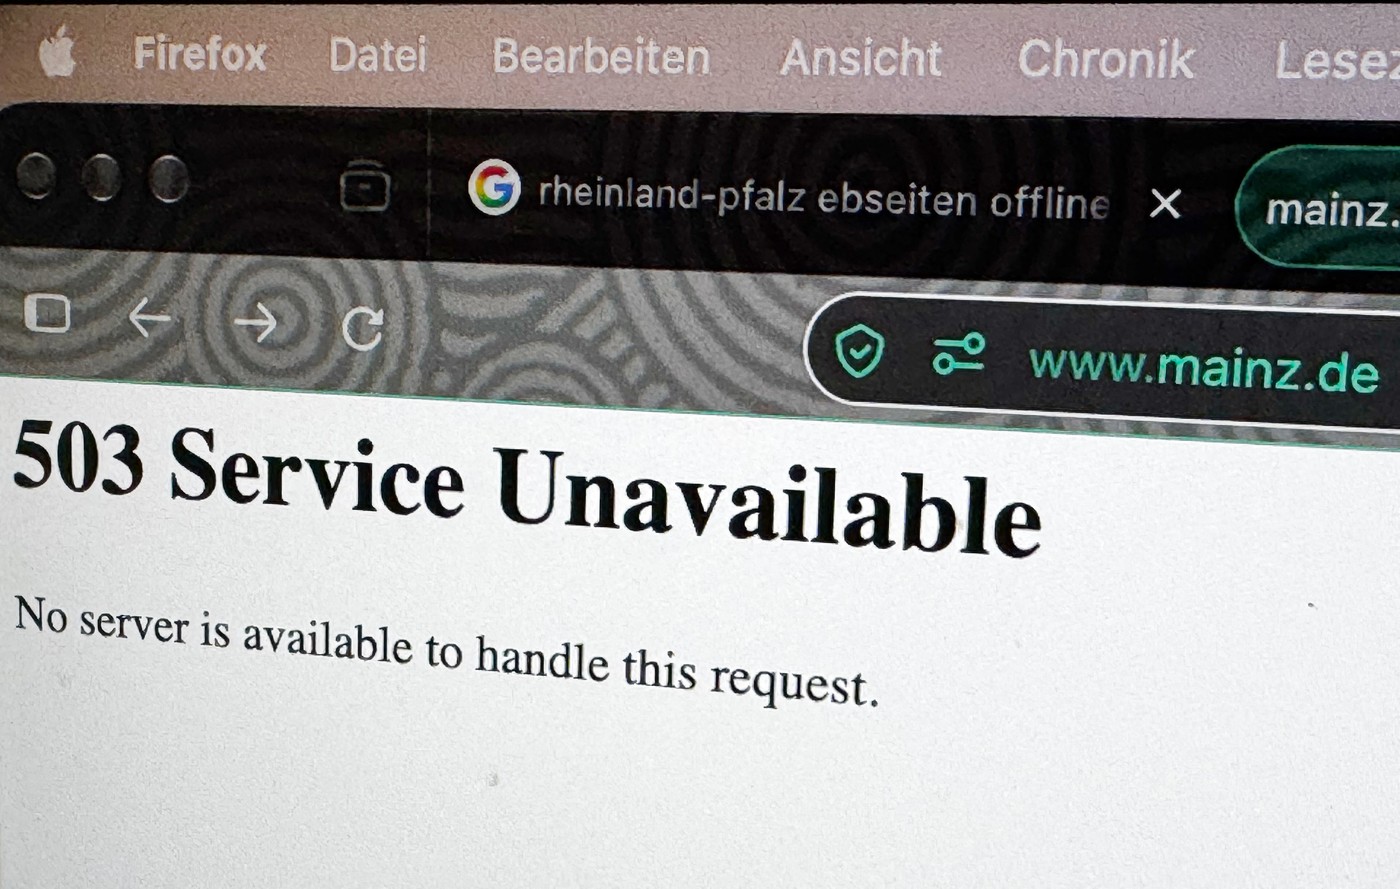
Ranljivosti v programskem jeziku PHP so raziskovalci odkrili šele s pomočjo umetne inteligence, odkritje pa je povzročilo svetovni varnostni alarm, številne spletne strani so bile začasno nedostopne, vlade in agencije za kibernetsko varnost pa so pozvale k takojšnji namestitvi varnostnih popravkov.
V podjetju za kibernetsko varnost Wiz, katerega raziskovalci so sodelovali pri odkritju, so ranljivosti označili za najresnejše, kar jih je doslej odkrila umetna inteligenca. Podjetje OpenAI, katerega tehnologija je bila uporabljena pri odkrivanju, pa je razkritje označilo za "eno najpomembnejših varnostnih težav v zadnjem času".
Urad za informacijsko varnost je medtem zvišal oceno ogroženosti kibernetske varnosti v Sloveniji na visoko. Omenjene ranljivosti bi lahko vplivale na vse različice PHP od PHP 5 naprej, so sporočili. Obe kritični ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
Kaj je PHP?
Večina ljudi za PHP verjetno še ni slišala, čeprav se s to tehnologijo skoraj zagotovo srečuje vsak dan in po besedah podjetja Wiz predstavlja "hrbtenico spleta".
PHP, krajše za PHP: Hypertext Preprocessor, je odprtokodni programski jezik, ki je že več kot 30 let pomemben del delovanja svetovnega spleta.
Po ocenah strokovnjakov PHP uporablja približno 70 odstotkov spletnih strani. Med drugim poganja številne spletne trgovine, Wikipedijo in WordPress, priljubljen sistem za upravljanje spletnih vsebin, na katerem temeljijo številna spletna mesta in blogi. Po poročanju Guardiana ga uporablja tudi Facebook.
Ranljivosti v PHP vplivajo tudi na Drupal, platformo za upravljanje spletnih vsebin, ki jo po poročanju medijev uporabljajo številne vlade po svetu. V Avstraliji denimo 391 vladnih spletnih strani uporablja sistem GovCMS, ki temelji na Drupalu.
Strokovnjaki opozarjajo, da bi bile lahko posebej ogrožene slabo vzdrževane spletne strani, zlasti tiste v lasti manjših organizacij, ki imajo omejena sredstva za zagotavljanje kibernetske varnosti, piše BBC.
Ker tehnične podrobnosti ranljivosti postajajo javno dostopne, je v prihodnjih tednih pričakovati več poskusov njihovega izkoriščanja, je za BBC opozoril raziskovalec kibernetske varnosti Salil Kanhere z univerze Novega Južnega Walesa (UNSW) v Sydneyju.
Kako deluje PHP?
Preprosto povedano, gre za programski jezik, ki deluje na spletnem strežniku. Ko uporabnik obišče spletno stran, strežnik izvede ustrezno kodo PHP, ki lahko denimo pridobi podatke iz podatkovne zbirke, obdela prijavo uporabnika ali pripravi vsebino strani.
Strežnik nato rezultat, običajno v obliki HTML, pošlje uporabnikovemu brskalniku, ki ga prikaže na zaslonu. PHP tako omogoča delovanje številnih spletnih mest, tudi tistih, katerih vsebina se prilagaja posameznemu uporabniku ali njegovim dejavnostim.
Za kakšni ranljivosti gre?
Po navedbah fundacije PHP, neprofitne organizacije, ki skrbi za vzdrževanje programske kode PHP, se omenjeni kritični ranljivosti "nahajata v delih PHP, ki jih uporablja skoraj vsaka zahteva: pri upravljanju pomnilnika in obravnavanju napak".
Ranljivosti, ki ju je podjetje za kibernetsko varnost Hadrian poimenovalo PHP2Shell, napadalcem omogočata, da s posebej oblikovano zahtevo povzročijo poškodbo podatkov v pomnilniku spletnega strežnika in jo nato izkoristijo za napad.
Po navedbah ameriške Agencije za nacionalno varnost (NSA) bi to lahko napadalcem omogočilo neposreden dostop do datotečnega sistema ali podatkovne zbirke strežnika brez predhodne avtentikacije. Tako bi lahko pridobili tudi občutljive podatke uporabnikov, kot so gesla, podatki o kreditnih karticah in kontaktni podatki, piše portal The Journal.
Kako so odkrili ranljivosti?
V preteklosti so raziskovalci in strokovnjaki za kibernetsko varnost sami preizkušali sisteme, iskali ranljivosti in jih po odkritju odpravljali. Včasih so varnostne popravke pripravili šele po napadu na določen sistem, ko so ugotovili, katero ranljivost so napadalci izkoristili, piše Guardian.
Umetna inteligenca je ta postopek močno pospešila. Z njeno pomočjo je namreč mogoče v bistveno krajšem času pregledati velike količine programske kode in odkriti tudi pomanjkljivosti, ki bi jih človek lahko spregledal.
Prav s pomočjo naprednih modelov umetne inteligence, med drugim tistih, ki sta jih razvila ameriška tehnološka velikana OpenAI in Google, so raziskovalci podjetja Wiz in drugih skupin odkrili ranljivosti v PHP.
Informacije o ranljivostih naj bi ostale zaupne do 22. oktobra, da bi upravljalci spletnih strani imeli dovolj časa za njihovo odpravo. Toda po navedbah fundacije PHP so ugotovili, da so se informacije o obeh ranljivostih v torek začele širiti po spletnih forumih in družbenih omrežjih, zato so se odločili za predčasno razkritje.
OpenAI je ranljivosti označil za "ene najpomembnejših v zadnjem času" in dodal, da odkritje "pomeni začetek novega obdobja, v katerem lahko umetna inteligenca odkriva varnostne napake z vplivom na internet v svetovnem merilu"
Neodvisno od podjetja Wiz je ranljivosti odkrilo tudi varnostno podjetje Calif v okviru varnostnega pregleda programske kode PHP, ki ga je financiral OpenAI.
"Težava pri orodjih, kot je umetna inteligenca, je v tem, da lahko ljudje v trenutku, ko postanejo vse informacije javno dostopne, te izjemno hitro uporabijo kot orožje," je za AFP povedal Steve Kerrison, višji predavatelj kibernetske varnosti na singapurskem kampusu univerze Jamesa Cooka. "Zato se vsi tako nujno odzivajo na to težavo."
Kako resna je težava?
Zelo, piše britanski Guardian. Kot opozarja fundacija PHP, sta ranljivosti prisotni v delih programske kode, ki se uporabljajo pri skoraj vsaki zahtevi.
"Prav njuna osrednja vloga v PHP je razlog, da sta obe ranljivosti tako resni, hkrati pa ju je izjemno težko odpraviti, ne da bi pri tem porušili združljivost, poslabšali zmogljivost ali zahtevali spremembe v obsežnem ekosistemu razširitev drugih razvijalcev," so pojasnili pri fundaciji.
Glede na izjemno razširjenost PHP gre za težavo, ki bi lahko prizadela ogromno število spletnih strani, zato je njena čimprejšnja odprava ključnega pomena. Tveganje je še toliko večje, ker so informacije o ranljivostih zdaj javno dostopne. Podjetje za kibernetsko varnost Hadrian je namreč že sporočilo, da zaznava "množično izkoriščanje ranljivosti".
Koliko časa bo trajalo odpravljanje težav?
Varnostni popravki so že na voljo, številne spletne strani pa so bile v sredo začasno nedostopne zaradi posodabljanja sistemov. Varnostna podjetja priporočajo takojšnjo namestitev popravkov, kjer to ni mogoče, pa začasen izklop sistemov.
Kot piše Guardian, bo uspešnost odpravljanja ranljivosti odvisna predvsem od tega, ali se bodo podjetja in vlade zavedali potrebe po posodobitvah in kako hitro jih bodo izvedli.
"Neposredni izziv ni zgolj namestitev popravka, temveč odkrivanje in upravljanje vseh mest, kjer se izvaja PHP," je za Guardian opozoril Don Smith iz podjetja Sophos.
Profesor Sigi Goode z Avstralske nacionalne univerze pa je opozoril, da večjo skrb kot začasno nedostopne spletne strani vzbujajo tiste, ki delujejo nemoteno, saj so lahko tarče napadalcev.
Kaj lahko posamezniki storijo za svojo zaščito?
Strokovnjaki upravljalcem spletnih strani svetujejo čimprejšnjo posodobitev PHP na različico z ustreznimi varnostnimi popravki.
Ameriška Agencija za nacionalno varnost (NSA) je pozvala k povečani previdnosti v prihodnjih tednih in skrbnemu spremljanju posodobitev, ki jih izdajajo ponudniki programske opreme. "Dosledno nameščanje varnostnih popravkov za te sisteme je ključnega pomena," so poudarili.
Odgovornost za odpravo ranljivosti je predvsem na upravljalcih spletnih strani, vendar strokovnjaki previdnost svetujejo tudi uporabnikom.
Kot je za BBC pojasnil Kanhere, naj bodo pozorni na morebitna varnostna priporočila spletnih storitev, ki jih uporabljajo, vključno s pozivi k spremembi gesel.
Ob tem je opozoril še na nevarnost lažnih sporočil, namenjenih kraji osebnih podatkov oziroma tako imenovanega phishinga. Goljufi bi namreč lahko veliko medijsko pozornost, namenjeno ranljivostim, izkoristili za nove poskuse spletnih prevar.
So bile težave tudi v Sloveniji?
Medtem ko so državne ustanove in podjetja po vsem svetu v sredo zaradi resne varnostne grožnje začasno zaprli svoje spletne strani, pa v Sloveniji za zdaj vsi sistemi delujejo nemoteno, je za STA zatrdil vodja SI-CERT Gorazd Božič.
Dodal je sicer, da lahko med samo nadgradnjo pride do motenj nekaterih storitev na spletu. To je odvisno od tega, kako bodo upravljalci sistemov izvajali te nadgradnje, je pojasnil.
Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje