Srbija
 Hrvatska
 Bosna i Hercegovina
Gurs po varnostnem incidentu ponovno vklaplja baze. Je šlo za kibernetski napad?


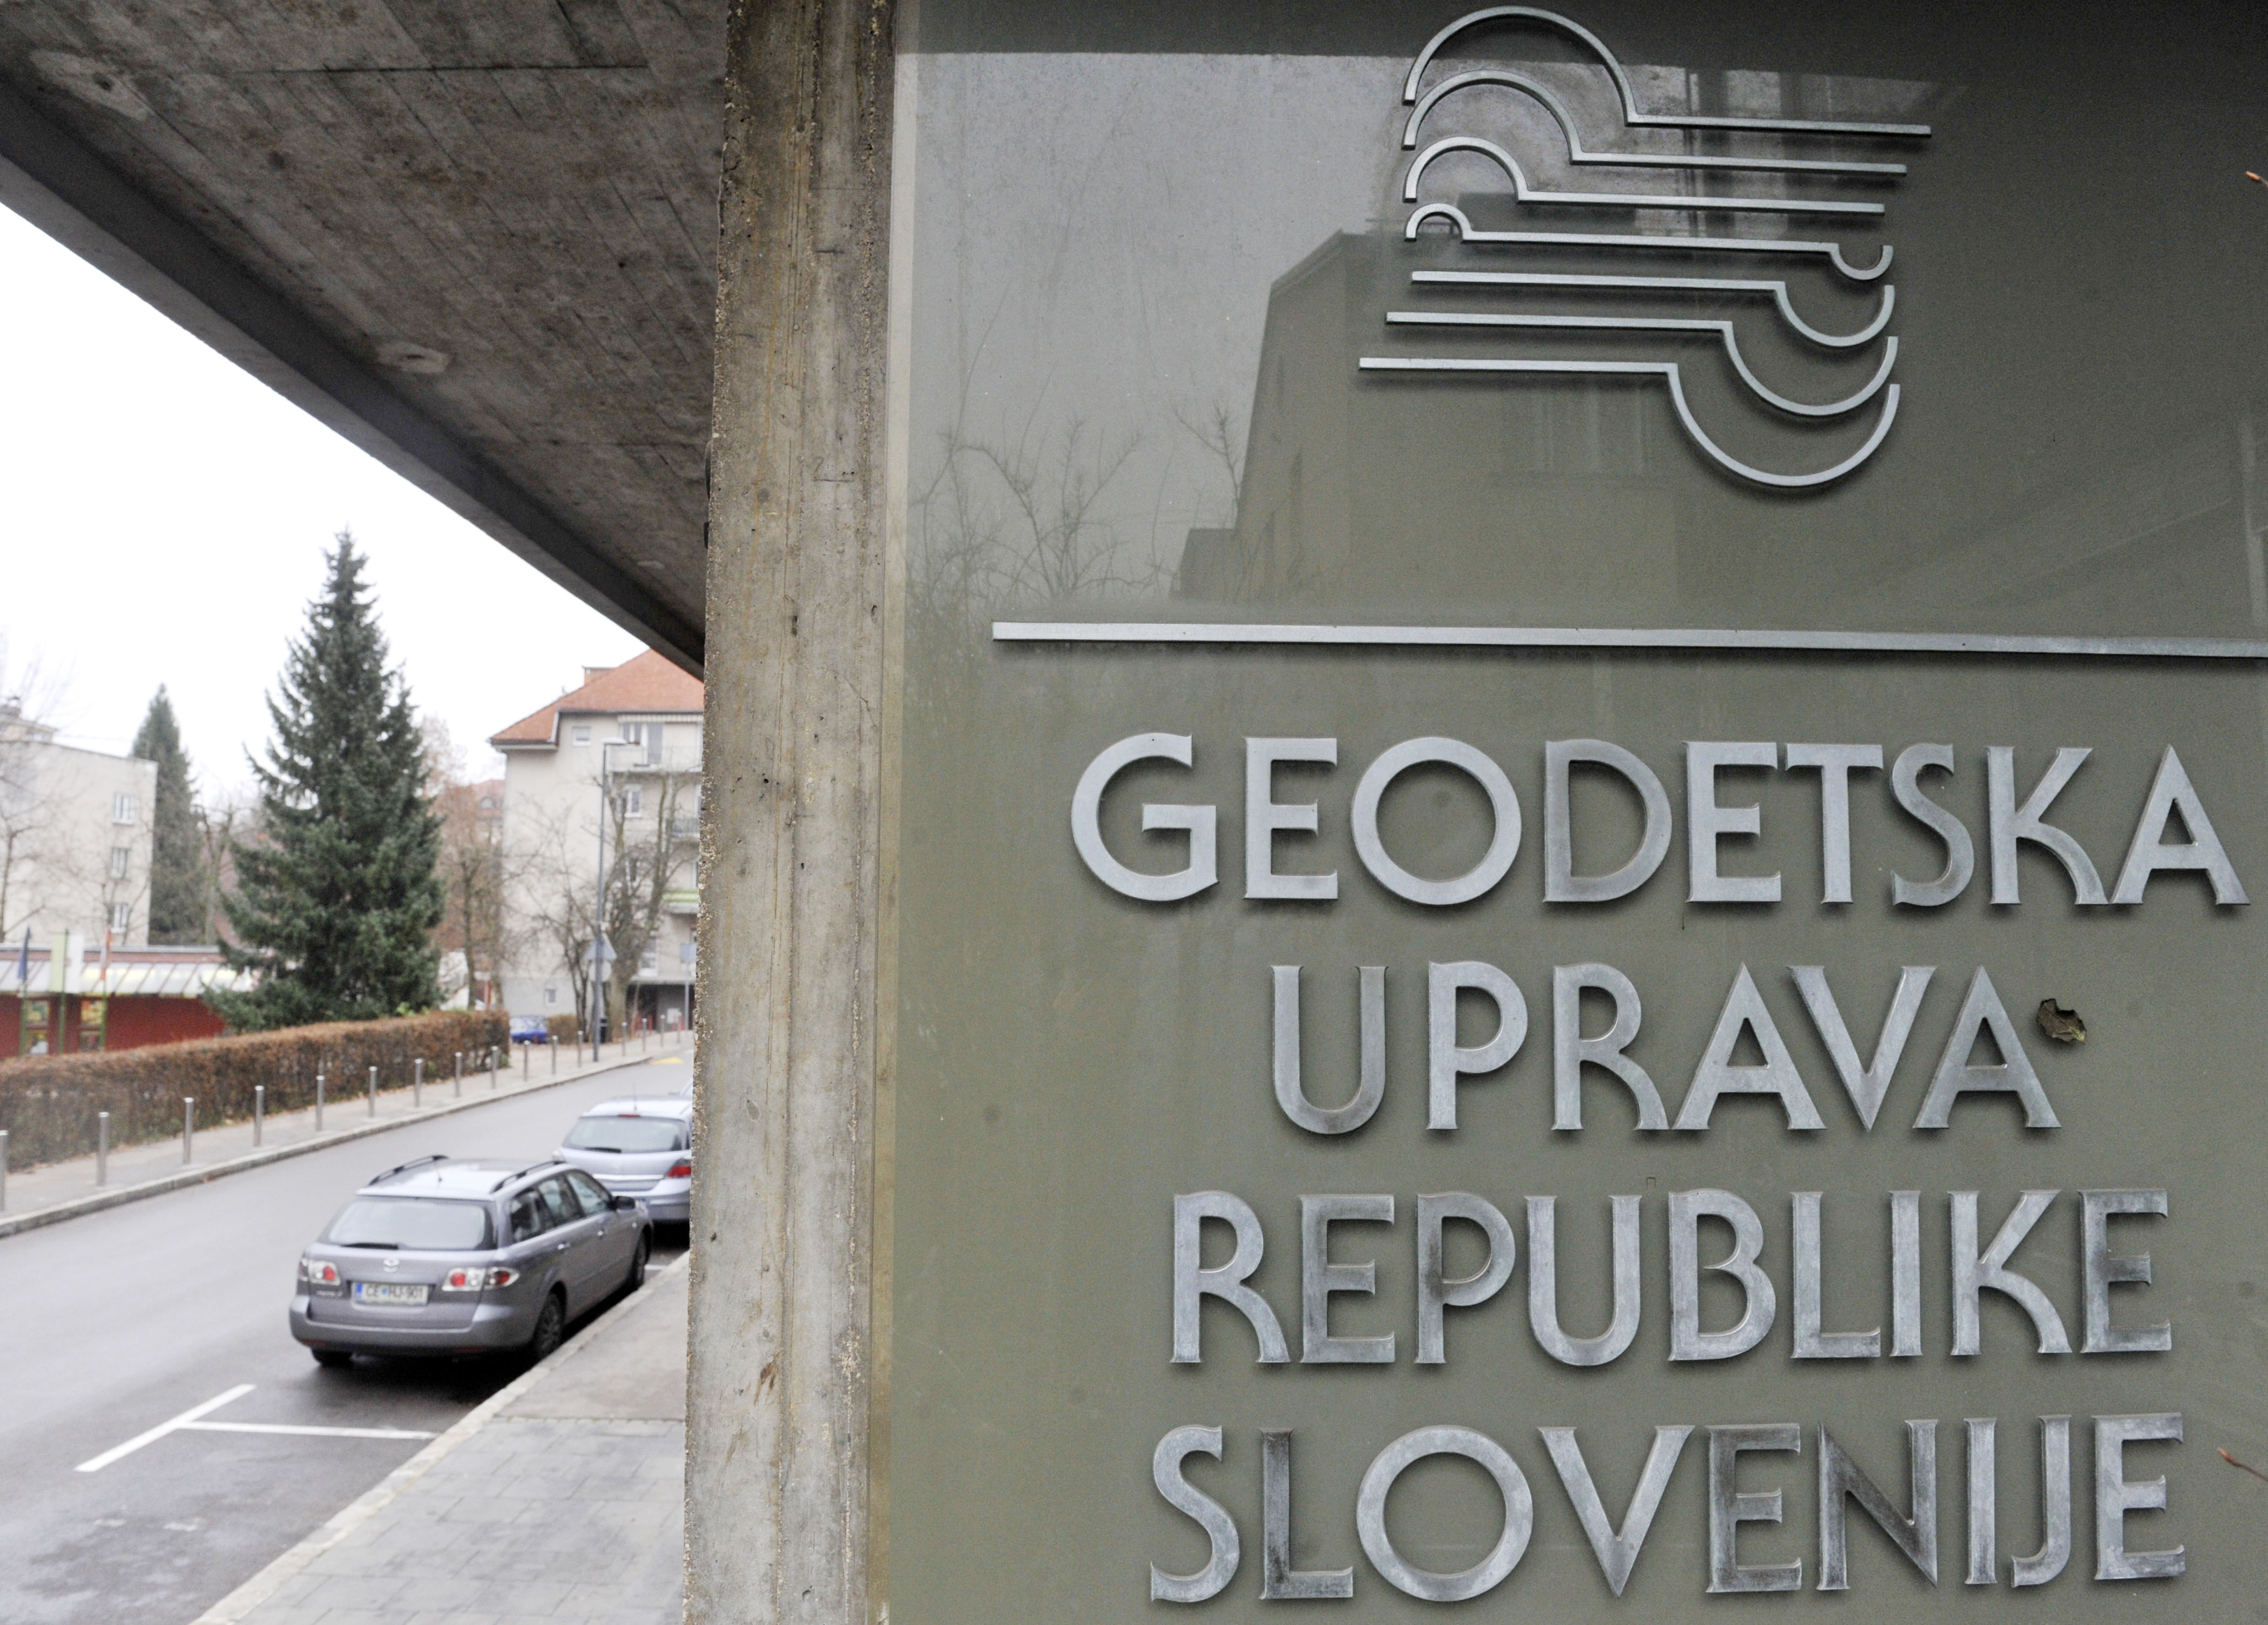
Geodetska uprava Republike Slovenije postopoma ponovno omogoča dostop do aplikacij in elektronskih storitev, ki jih je pred tednom dni preventivno onemogočila zaradi varnostnega incidenta.
"Obveščamo vas, da so aplikacije in elektronske storitve Geodetske uprave Republike Slovenije po izvedenih varnostnih preverjanjih in dodatnih zaščitnih ukrepih ponovno dostopne," je na spletni strani objavila Geodetska uprava Republike Slovenije (Gurs).
Ta je pretekli petek preventivno zaustavila nekatere aplikacije in elektronske storitve. To je, kot smo pisali, vplivalo na storitve za podjetja in prebivalstvo, denimo registracijo podjetij in druge postopke na Ajpesu, uporabo baze eProstor in drrugih storitev javne uprave.
Kot zdaj sporočajo z Gursa, postopoma ponovno omogočajo storitve, pri čemer pa lahko občasno na nekaterih slojih še prihaja do motenj. Kot navajajo, to velja predvsem za zahtevke z dodatnimi ali nestandardnimi parametri.
Na spletni strani Ajpesa je bilo danes okoli 10. ure zjutraj še vedno obvestilo o težavah pri vpisu zastavljenega premoženja (zaloge ali oprema v prostoru).
Če naletite na težavo, lahko pišete na elektronski naslov [email protected].
Je šlo za kibernetski napad?
Na uradu za informacijsko varnost so nam pojasnili, da jih je Gurs obvestil o incidentu, s katerim se je ukvarjal sektor SIGOV-CERT, ki je pristojen za sprejem in obravnavo kibernetskih incidentov subjektov javne uprave.
"Geodetska uprava je kot preventivni ukrep zaustavila delovanje nekaterih delov svojih informacijskih rešitev. Tak ukrep je pri obvladovanju varnostnih dogodkov običajen, saj omeji morebitne posledice in omogoči varno preverjanje sistemov," so nam pojasnili na uradu, ki ga vodi Niko Gamulin.
Na vprašanje, ali je bil urad tarča kibernetskega vdora in, če da, kdaj se je ta zgodil ter kako, so nam na uradu odgovorili, da obravnava dogodka še poteka, zato ne morejo potrditi niti razkriti podrobnosti o naravi dogodka, načinu njegovega nastanka ali drugih ugotovitvah. Enako so odgovorili tudi na vprašanje o potencialni škodi.
Za zdaj ni povsem jasno, ali je nedelovanje Gursovih baz povezano s kibernetskim vdorom v spletni strežnik agencije za kmetijske trge in razvoj podeželja, ki se je zgodil konec oktobra.
Neznani napadalci so takrat nepooblaščeno pridobili več kot 15 tisoč uporabniških zapisov iz sistema Domino, ki ga uporablja državna uprava, med katerimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Napadeni strežnik so izolirali, pristojni organi pa so pozvali k takojšnji menjavi gesel prizadetih računov državnih organov.
Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje