Srbija
 Hrvatska
 Bosna i Hercegovina
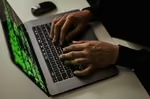
Hekerji vdrli v informacijski sistem državne uprave. Javni uslužbenci naj nujno spremenijo gesla


Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz sistema Domino.
Z urada za informacijsko varnost (URSIV) so sporočili, da se je zgodil kibernetski incident. Napadalec je prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Zaradi tveganja zlorabe pridobljenih podatkov je nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov, so opozorili.
Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz sistema Domino. Med njimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo, so sporočili.
URSIV zato poziva pristojne upravljavce informacijskih sistemov, da nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. "Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije," so poudarili.
Kot so dodali, pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta.
"Prizadeti uporabniki naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov," še svetujejo.
Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje