Srbija
 Hrvatska
 Bosna i Hercegovina
Kako je Severna Koreja postala vodilna na svetu v državno sponzoriranih hekerskih vdorih


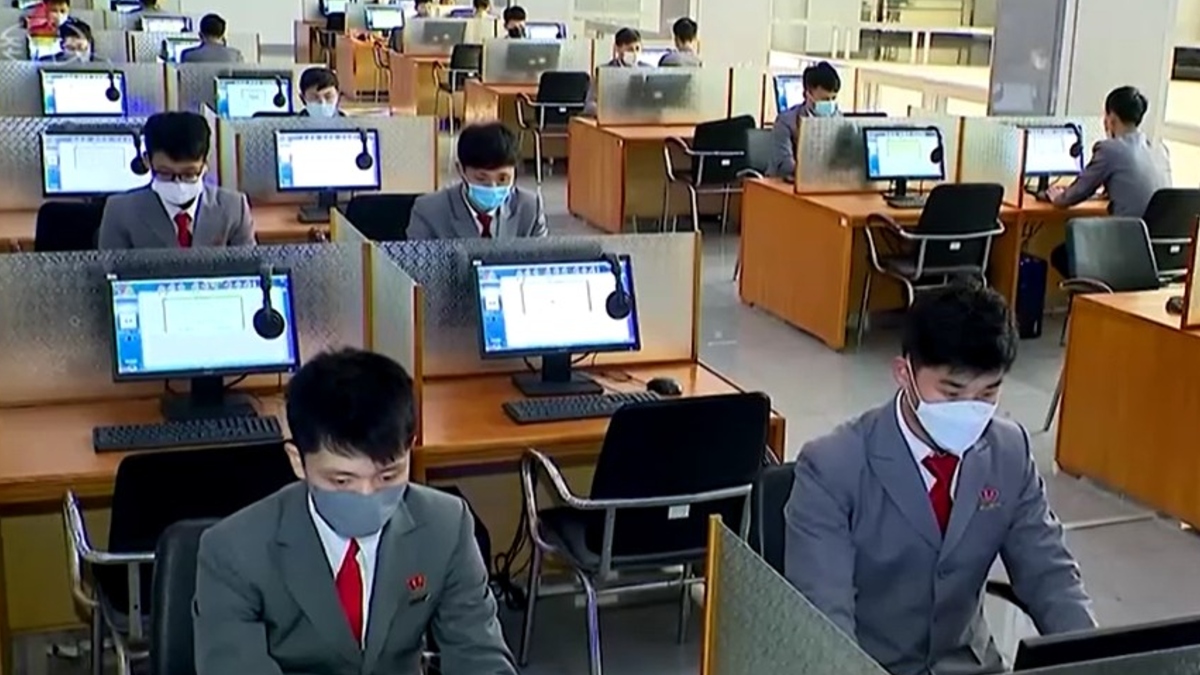
Ena najbolj izoliranih držav na svetu naj bi stala za mnogimi krajami kriptovalut in hekerskimi napadi. Njene kibernetske operacije pa so rezultat več desetletij načrtnega strateškega razvoja.
Odgovornost za največjo krajo kriptovalut v zgodovini, ko so z največje svetovne borze kriptovalut, Binance, v samo 20 minutah napadalci ukradli približno 6,36 milijarde ameriških dolarjev (okoli 5,7 milijarde evrov), uradno še ni potrjena.
Ameriški zvezni preiskovalni urad FBI in podjetje za analizo podatkov v verigah blokov TRM Labs pa sta prst uperila v severnokorejsko hekersko skupino TraderTraitor.
Takšni oceni sta pritrdili tudi drugi dve podjetji za analizo verig blokov, Chainalysis in Elliptic.
To ni prvič, da so Severno Korejo povezali s kibernetskimi napadi.
V zadnjih letih so severnokorejskim hekerjem, ki delujejo pod okriljem države, pripisali več kraj na borzah kriptovalut.
Med njimi sta vdor v borzo Upbit leta 2019, ko so ukradli za 42 milijonov dolarjev (37,7 milijona evrov) sredstev, in napad na borzo Bybit leta 2025, v katerem je izginilo za 1,5 milijarde dolarjev (1,3 milijarde evrov) kriptovalut.
Čeprav Pjongjang že ves čas zanika kakršno koli vpletenost v kibernetsko vojskovanje pod državnim pokroviteljstvom, pa ni presenetljivo, da se je Severna Koreja znova znašla v središču pozornosti ob eni največjih kraj kriptovalut.
Toda, kako je ena najbolj izoliranih držav na svetu lahko postala vodilna v od države sponzoriranem kibernetskem kriminalu?
Več kot 40 let načrtnega razvoja
Severnokorejske kibernetske operacije so rezultat več desetletij načrtnega strateškega razvoja, je za portal The Conversation zapisala Jinkyung Baek, doktorska študentka iz političnih ved na Kraljevem kolidžu v Londonu.
Severnokorejska država je že v osemdesetih letih prejšnjega stoletja začela vzpostavljati tehnološke temelje za tovrstne dejavnosti.
Razvijala je domačo računalniško infrastrukturo, ustanavljala specializirane izobraževalne ustanove in državne raziskovalne centre.
Razvoj kibernetskih zmogljivosti se je okrepil v devetdesetih letih. Leta 1990 je bil ustanovljen Korejski računalniški center, katerega naloga je bila usmerjati razvoj informacijske tehnologije v državi.
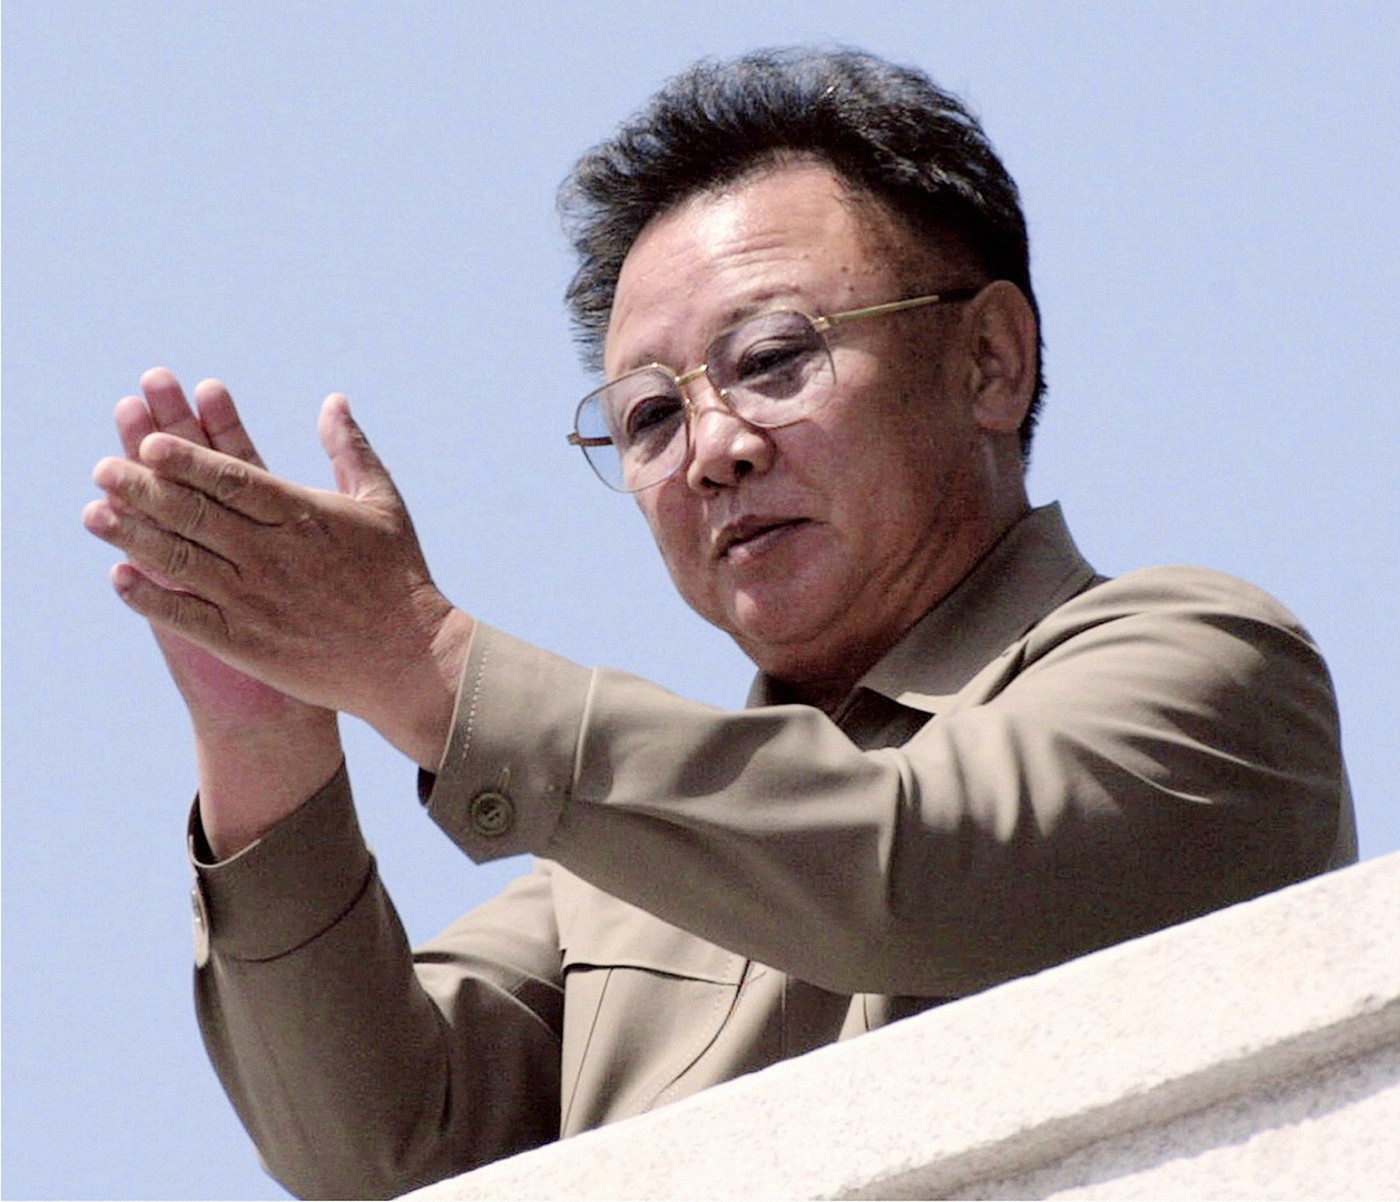
Leta 1995 pa je takratni severnokorejski voditelj Kim Džong Il vojski naročil, naj razvije kibernetske zmogljivosti kot strateški del nacionalne obrambe.
Od leta 1998 se je dodatno okrepilo tudi sistematično izobraževanje na področju informacijske tehnologije, saj je računalništvo postalo obvezen predmet za vse učence od četrtega letnika srednje šole naprej.
Severna Koreja je prve večje kibernetske napade začela izvajati v prvem desetletju 21. stoletja. Sprva so bili usmerjeni predvsem proti Južni Koreji, postopoma pa so se razširili tudi zunaj Korejskega polotoka.
Eden najbolj odmevnih primerov takšnega razvoja je bil napad z izsiljevalsko programsko opremo WannaCry leta 2017.
Napad je bil usmerjen proti računalnikom z operacijskim sistemom Microsoft Windows, napadalci pa so za odklepanje podatkov zahtevali odkupnino v kriptovaluti bitcoin. Po ocenah je napad prizadel več kot 300.000 računalnikov v 150 državah in povzročil za več milijard ameriških dolarjev škode.
Bodoče hekerje izbirajo med najboljšimi učenci
Severnokorejski državni program kibernetskega delovanja se začne z izborom mladih učencev, ki izkazujejo izjemne učne dosežke, zlasti pri naravoslovju in matematiki.
Izbrani učenci nato na elitni srednji šoli Kumsong v Pjongjangu pridobijo specializirano računalniško znanje.
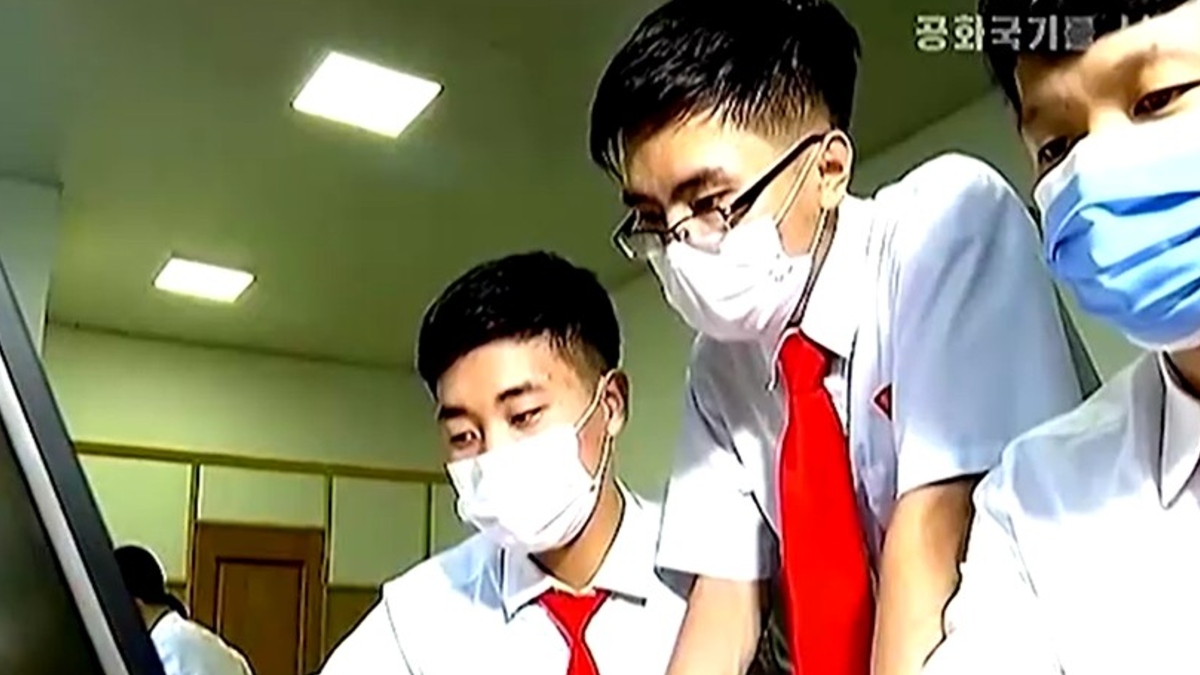
Šolanje nadaljujejo na eni od visokošolskih ustanov, med katerimi sta kolidža Mirim in Moranbong, Univerza Kim Il Sunga in Tehnološka univerza Kim Ček.
Na teh ustanovah se študenti usposabljajo po programih, ki združujejo vojaško izobraževanje z naprednimi znanji s področja kibernetskih tehnologij.
Po ocenah je Severna Koreja do leta 2024 v okviru teh programov usposobila približno 8.400 strokovnjakov za kibernetske operacije pod državnim okriljem. Od takrat se je njihovo število najverjetneje še povečalo.
Jasno določeni strateški cilji
Severnokorejska vlaganja v usposabljanje strokovnjakov za kibernetske operacije imajo jasno določene strateške cilje. Prvotni namen severnokorejskih kibernetskih napadov je bil predvsem povzročanje družbenih motenj v državah, ki jih Pjongjang dojema kot sovražne.
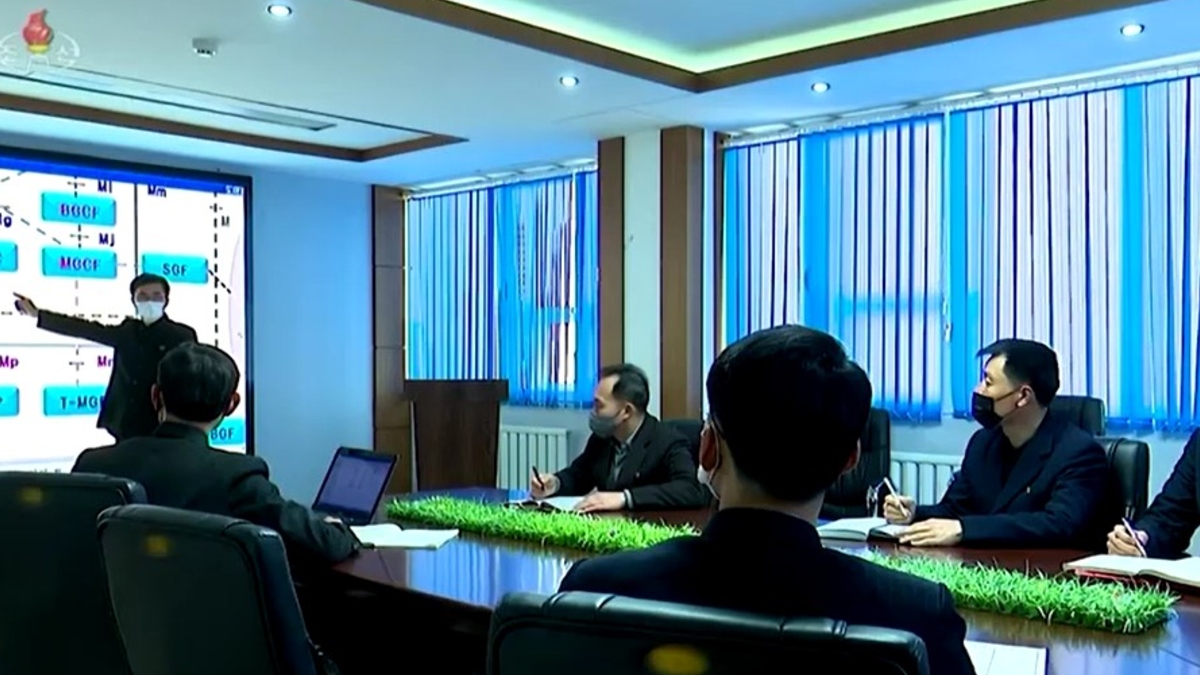
Med takšne primere spadata napad DarkSeoul leta 2013 in kibernetski napad na južnokorejsko družbo Korea Hydro & Nuclear Power leta 2014.
Pri napadu DarkSeoul je zlonamerna programska oprema povzročila motnje v delovanju približno 32.000 računalnikov večjih južnokorejskih televizijskih in radijskih hiš ter finančnih ustanov.
Pri napadu na družbo Korea Hydro & Nuclear Power so napadalci ukradli in razkrili osebne podatke zaposlenih, načrte jedrskih elektrarn in tehnično dokumentacijo.
Namen obeh napadov je bil ohromiti ključne sisteme in povzročiti zaskrbljenost javnosti. Severni Koreji sta omogočila izvajanje pritiska na nasprotnike brez neposrednega vojaškega spopada.
V zadnjih letih pa so se severnokorejske kibernetske operacije vse bolj usmerile v pridobivanje denarja. Novejši napadi so del širših prizadevanj države za ohranjanje stabilnosti režima in financiranje jedrskega programa po dolgoletnih mednarodnih sankcijah.
Leta 2024 je skupina strokovnjakov Združenih narodov ocenila, da denar, pridobljen s severnokorejskimi kibernetskimi napadi, predstavlja polovico vseh deviznih prihodkov države.
Eden od članov skupine, ki ni želel biti imenovan, je dodal, da ukradena sredstva financirajo "40 odstotkov programov razvoja orožja za množično uničevanje".
Zakaj ukrepi proti napadom ne zadostujejo?
Za zaščito pred severnokorejskimi kibernetskimi operacijami že veljajo številni ukrepi, med drugim finančne sankcije in mednarodna prizadevanja za razbijanje omrežij za pranje denarja.
Vlade po svetu tudi tesno sodelujejo z zasebnim sektorjem pri izmenjavi obveščevalnih podatkov, prepoznavanju sumljivih transakcij ter sledenju ukradenim kriptovalutam in njihovem vračanju.
Vendar dosedanji ukrepi niso zadostovali za preprečevanje napadov. Eden glavnih razlogov je, da mednarodne preiskave in izvajanje zakonodaje omejujeta državna pristojnost in suverenost.
Tako kot v fizičnem svetu tudi v digitalnem prostoru ena država brez soglasja druge ne more dostopati do podatkov ali izvajati preiskave na njenem ozemlju.
Digitalne dokaze je poleg tega mogoče hitro izbrisati ali spremeniti, zato lahko odvisnost od mednarodnega sodelovanja oteži učinkovito in pravočasno odzivanje.
Popolna preprečitev severnokorejskih kibernetskih operacij je morda nerealen cilj. Kljub temu obstaja več načinov, kako lahko tovrstne dejavnosti postanejo manj donosne in težje izvedljive.
Eden od ukrepov je okrepitev postopkov preverjanja identitete, s katerimi bi severnokorejskim strokovnjakom za informacijsko tehnologijo preprečili pridobivanje zaposlitev pod lažno identiteto.
Med pomembnimi ukrepi sta tudi boljša izmenjava informacij med vladami in zasebnimi podjetji ter krepitev odpornosti proti kibernetskim napadom.
S tem bi zmanjšali škodo, ki jo utrpijo napadene organizacije, in jim omogočili hitrejše okrevanje po napadih.
Končni cilj zato ne bi smel biti zgolj preprečevanje napadov, temveč tudi razbijanje omrežij, ki jih omogočajo, omejevanje finančnih koristi napadalcev in zmanjševanje posledic njihovih dejavnosti, svoj članek za The Conversation zaključuje Baek.
Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje
Najbolj brano


Najnovejše

NAVDIH
Digitalno