Srbija
 Hrvatska
 Bosna i Hercegovina
Hekerji napadli hladilnike v trgovinah, kako varne pa so pametne naprave v vašem domu?


Kibernetski napadi niso več omejeni le na računalnike in pametne telefone. Nedavni napadi na hladilne sisteme evropskih trgovskih verig odpirajo vprašanje, ali so lahko tarča kibernetskega napada tudi hladilnik, pralni stroj ali varnostna kamera dama.
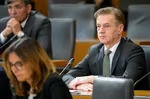
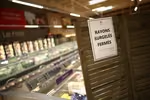
Podoben incident se je prejšnji mesec zgodil v Franciji, kjer so se zaradi napada hladilne naprave v več trgovskih verigah segrele na kar 50 stopinj Celzija. Trgovci so morali zato zavreči velike količine pokvarjene hrane, ponekod pa so izbruhnili tudi požari.
Oktobra je Reuters poročal, da ameriške oblasti zaradi suma kibernetskega napada preiskujejo tudi vrsto skrivnostnih okvar zamrzovalnikov v vojaških oporiščih po ZDA. Zaradi okvar se je avgusta pokvarila hrana v več oporiščih.
So lahko tarča kibernetskega napada tudi naprave v naših domovih?
Kot poroča Reuters, je odgovor da. Vsaka naprava, ki je povezana z internetom, bodisi neposredno ali prek aplikacije, storitve v oblaku oziroma domačega omrežja, je lahko potencialna tarča hekerjev.
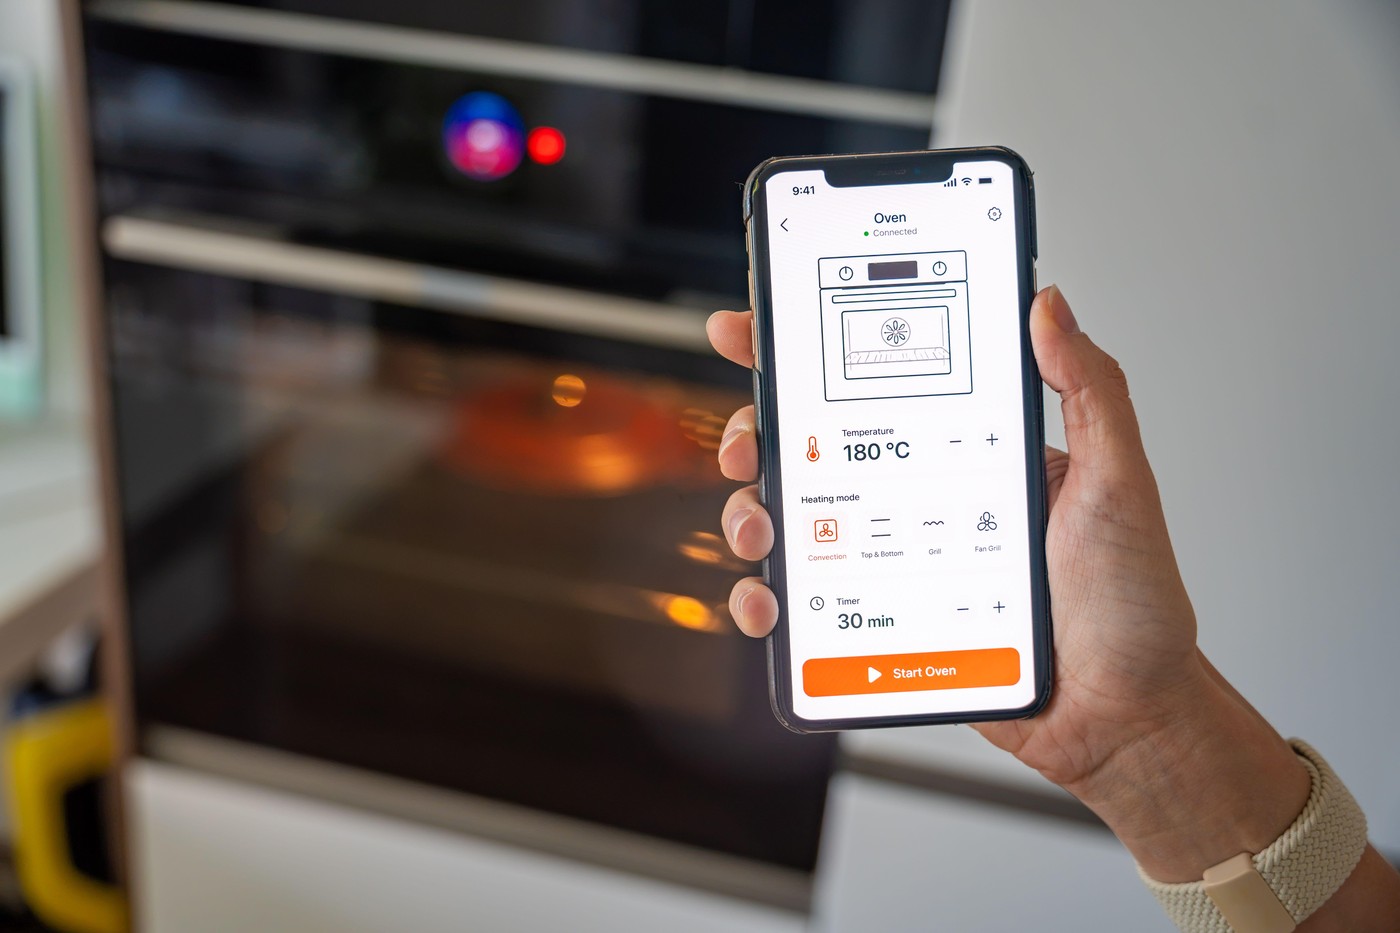
Najpogostejše tarče so naprave, povezane z internetom, ki jih je mogoče upravljati na daljavo. Mednje spadajo varnostne kamere, videofoni, alarmni sistemi, pametne ključavnice, termostati in sistemi centralnega ogrevanja. Ranljive so lahko tudi pametne gospodinjske naprave, kot so hladilniki, pečice in pralni stroji, če so povezane z internetom.
Ko hekerji pridobijo dostop do naprave, lahko zbirajo podatke ali prevzamejo nadzor nad njenim delovanjem. Prek kamere lahko spremljajo dogajanje v domu, prek mikrofona prisluškujejo, z vdorom v usmerjevalnik pa lahko dostopajo do podatkov, ki potujejo po omrežju. Prav tako lahko spreminjajo nastavitve naprav, jih vklapljajo ali izklapljajo ter uporabnikom onemogočijo dostop. Slabo zaščitene naprave lahko napadalci izkoristijo tudi za dostop do drugih sistemov v omrežju ali za krajo osebnih podatkov, povezanih s spletnimi računi, piše Reuters.
Raziskovalci so denimo leta 2015 na daljavo prevzeli nadzor nad vozečim jeepom, zaradi česar je proizvajalec vpoklical približno 1,4 milijona vozil. Skoraj desetletje pozneje pa so odkrili ranljivost, ki je omogočala sledenje določenim vozilom znamke kia ter njihovo odklepanje in zagon zgolj na podlagi registrske številke. Kia je pomanjkljivosti odpravila, dokazov o njihovi zlorabi v resničnih napadih pa ni bilo, navaja Reuters.
Sodobna vozila, letala in kritična infrastruktura imajo sicer praviloma več ravni zaščite in varnostnih sistemov, zato so običajno zahtevnejša tarča kot gospodinjske naprave, povezane z domačim omrežjem Wi-Fi, kar pa še ne pomeni, da so takšni sistemi odporni proti kibernetskim napadom.
Kaj lahko storimo sami?
Strokovnjaki za kibernetsko varnost svetujejo, da uporabniki zamenjajo privzeta gesla, kjer je mogoče vključijo dvostopenjsko preverjanje pristnosti in redno posodabljajo programsko opremo. Naprave, za katere proizvajalci ne zagotavljajo več varnostnih posodobitev, priporočajo zamenjati ali odstraniti, druge pa povezovati z internetom le, kadar je to potrebno, piše Reuters.
Pri tem velja preprosto pravilo: manj naprav, povezanih z internetom, pomeni manj možnosti za kibernetske napade.

Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje