Srbija
 Hrvatska
 Bosna i Hercegovina
Slovenski strokovnjak za kibernetsko varnost: Bilo je le vprašanje časa, kdaj bo bomba eksplodirala


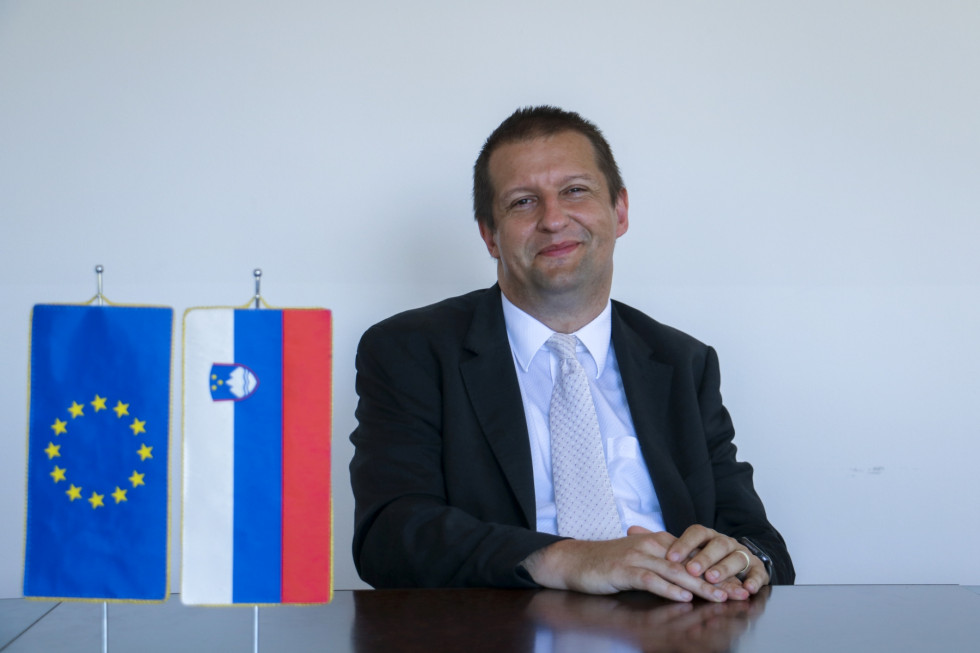
O vse pogostejših kibernetskih napadih smo se pogovarjali s strokovnjakom za to področje, nekdanjim direktorjem urada za informacijsko varnost dr. Urošem Svetetom. Kot pravi, napadalci podatkov ne kradejo "kar zaradi lepšega", ampak vedno z namenom, da jih izkoristijo.
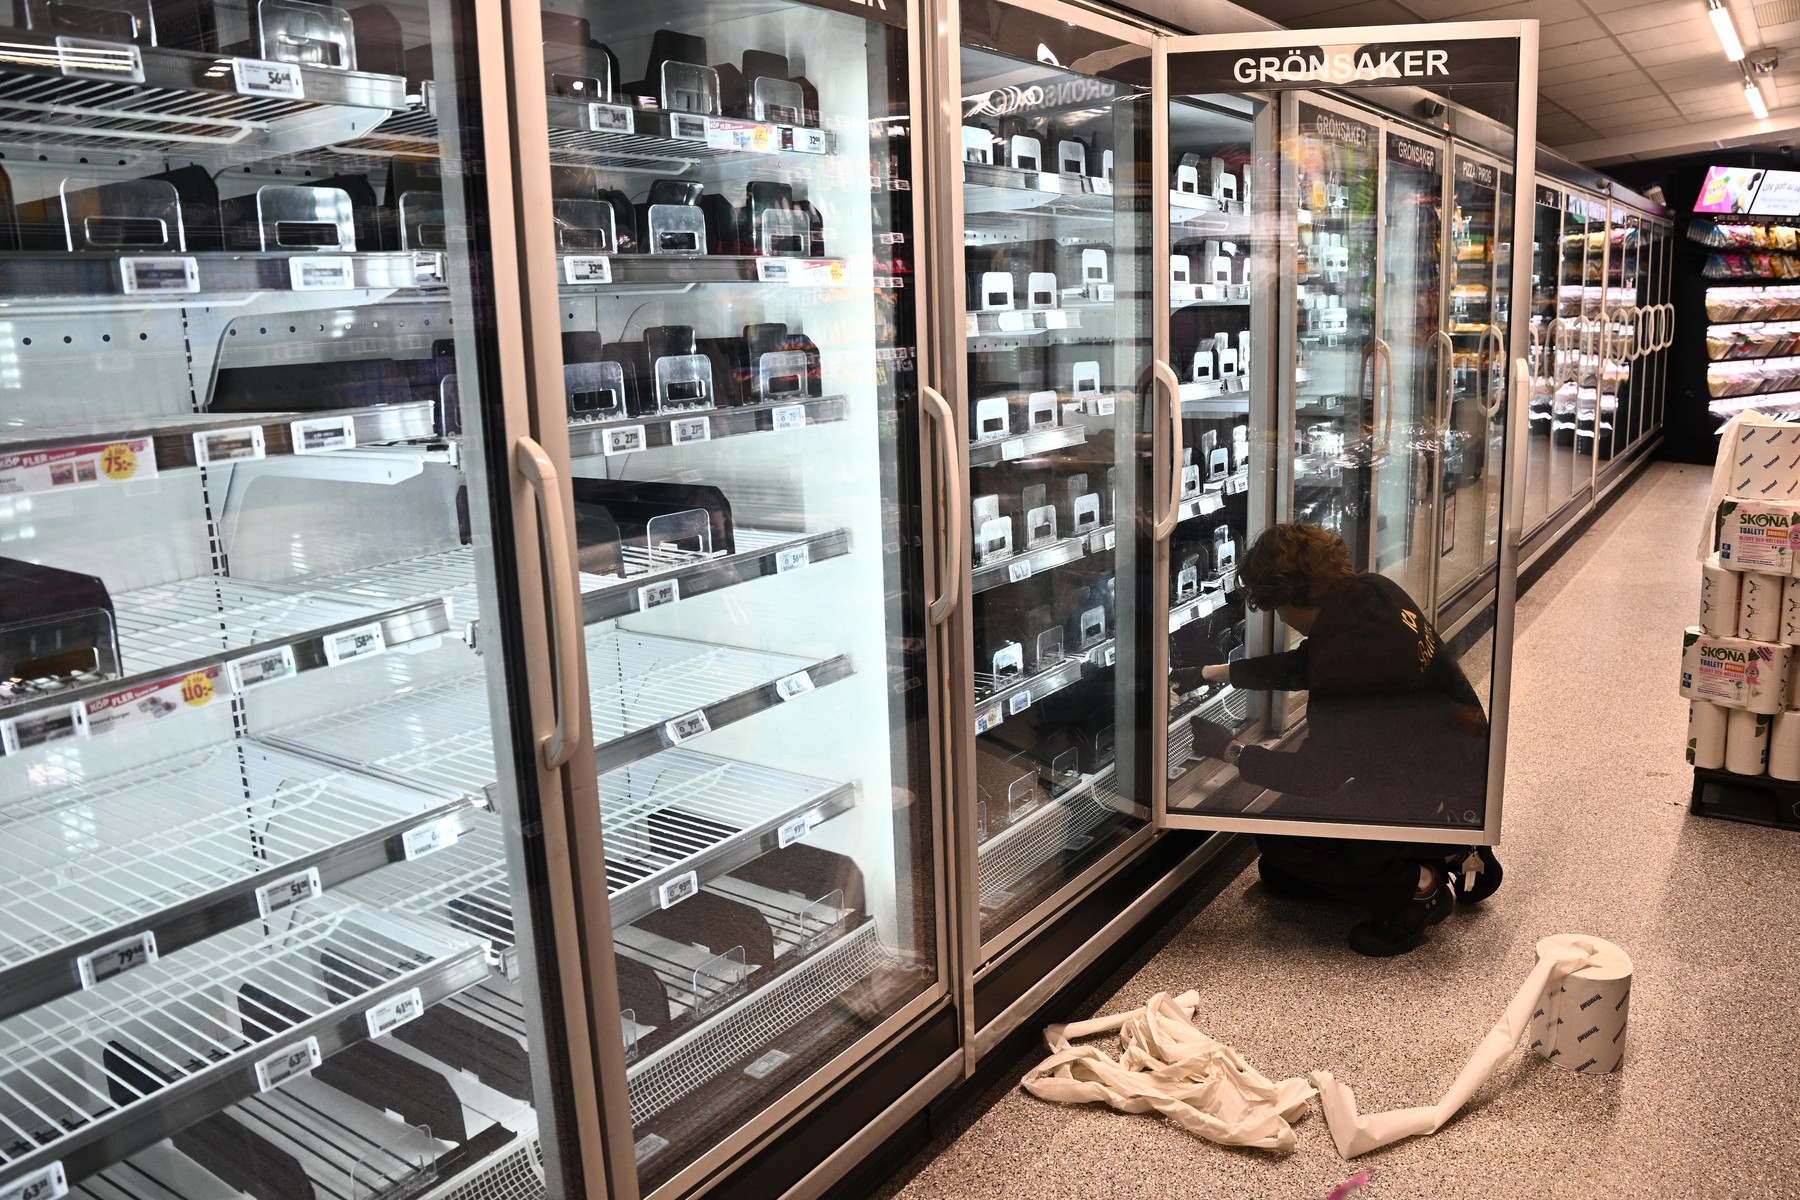
Kibernetski napadi na hladilnike v trgovinah, ob katerem so nenadoma narasle temperature, in hladilne sisteme v Franciji, v katerih hranijo krvno plazmo za transfuzije in proizvodnjo zdravil. Največja kripto kraja v zgodovini, pa varnostna ranljivost v operacijskem sistemu Android, ki napadalcem omogoča, da s prirejenim SMS-sporočilom na daljavo onesposobijo telefon.
Na Poljskem napad na sistem za obračun subvencij in štipendij ministrstva za kulturo, pri katerem so napadalci ukradli osebne podatke, tudi identifikacijske številke, podobne slovenski EMŠO. Po napadu so priporočili celo menjavo osebnih dokumentov. V Sloveniji pa napad na strežnike državnega organa, prek katerega so hekerji nepooblaščeno pridobili podatke o uporabniških računih.
O vse pogostejših kibernetskih napadih po Evropi in v Sloveniji smo se pogovarjali s strokovnjakom, nekdanjim direktorjem urada za informacijsko varnost (URSIV) in predavateljem na katedri za obramboslovje Fakultete za družbene vede dr. Urošem Svetetom.
V zadnjih dneh so mediji polni novic o kibernetskih napadih, med katerimi so verjetno najbolj pretresljivi napadi na hladilnike. Zakaj so se lahko zgodili?
V Sloveniji za zdaj ne poznamo primerov takšnih napadov na sisteme za upravljanje hlajenja, medtem ko so se v številnih drugih državah izkazali za velik problem.
Pri teh napadih me skrbijo predvsem tri stvari. Prva je, da gre za napade na dobavno verigo. To pomeni, da napadalcem ni treba vdreti v vsak sistem posebej. Ko je kontaminirana ena naprava, ali programska ali strojna oprema, ki jo uporablja veliko podjetij, so potem, če ni ukrepov, ranljivi vsi. Napad se širi kot kot cunami.
Krmilniki hladilnih naprav so bili večinoma od proizvajalca Danfoss, nekateri tudi od drugih. To je dokaz, da je napad na dobavno verigo z vidika napadalcev precej bolj učinkovit, kot če bi izbirali tarčo po tarčo.
Drug problem, ki ga vidim, je, kaj za božjo voljo, čakajo upravljavci te infrastrukture. Problem je javno znan že nekaj tednov ali celo mesecev, in se še vedno ne zgodi nič. Kljub vsem opozorilom se ni posodabljalo naprav, tistih, pri katerih ni možna posodobitev, se ni odklopilo z interneta, gesla so še vedno "1234" in tako naprej. Skratka, ni mi jasno, kaj tukaj počne obramba.
Tretje, kar je tudi zaskrbljujoča, pa je, da naj bi odgovornost za ta napad prevzela skupina "No Name". To je skupina, ki se je v preteklosti povezovala z ruskimi službami. Skupina je bila v preteklosti aktivna tudi v Sloveniji, kjer je izvajala napade DDoS, s katerimi so napadalci začasno onemogočali dostop do vladnih spletnih strani. Ta skupina po napadu javno prevzame odgovornost zanj, kar so storili tudi v zadnjem primeru.
(Rusija je včeraj zavrnila vsakršne obtožbe o vpletenosti v kibernetske napade in jih označila za absurdne, op. p.)
Novost pri teh kibernetskih napadih je, da imajo resne fizične učinke. Ne gre več za to, da bi zgolj za kakšno uro padel strežnik in ne bi mogli dostopati do nekega portala ali spletne strani, ampak gre za to, da z najprej z nepooblaščenim vstopom v sistem, potem pa z manipulacijo vrednosti nastavitev povzročijo fizično uničenje. In so ga povzročili, ogromno hrane se je pokvarilo, v Franciji so napadli tudi hladilne sisteme, v katerih hranijo krvno plazmo. Tovrstni napadi se doslej, vsaj v tako velikem obsegu, niso dogajali.
Je zaščita pred takimi napadi razmeroma preprosta? Na primer v slovenskih trgovinah – se hladilnike samo odklopi od interneta in so potem varni?
Ja, če so odklopljeni iz interneta, so varni. Mislim pa, da je to zadeva nekoliko bolj zapletena, ker mora biti zaradi evropskih pravil o varnosti hrane vzpostavljen stalni monitoring temperatur v hladilnikih. Ker gre res za izjemno pomembne stvari, za hrano, ki mora biti shranjena v takih pogojih.
Ni mi pa jasno, kako se vsaj gesel ni menjavalo, kako se ni dejansko naredilo nič. Prebral sem objavo ene od napadenih trgovin, kjer so rekli, da so čez en teden načrtovali to posodobitev. Ampak problem je znan že nekaj časa, ni od danes niti od včeraj. In mi preprosto ni jasno, prvič, kako se upravljavci te infrastrukture ne zavedajo problema, in drugič, kako to, da državne institucije za kibernetsko varnost niso poskenirale teh sistemov.
To je namreč mogoče storiti, saj evropska direktiva o kibernetski varnosti (NIS2) pristojnim organom omogoča izvajanje varnostnih pregledov informacijskih sistemov in odkrivanje njihovih ranljivosti. Zato mi ni jasno, zakaj se takšni napadi še vedno dogajajo tako množično.
Bi morali tudi v Sloveniji pristojni državni organi preveriti varnost teh sistemov? Kako bi to potekalo?
Absolutno. Na evropski ravni imamo dva pomembna mehanizma sodelovanja na področju kibernetske varnosti. Prvi je mreža CSIRT (CSIRTs Network), ki povezuje nacionalne skupine za odzivanje na kibernetske incidente. Iz Slovenije v njej sodelujeta SIGOV-CERT, ki deluje v okviru Urada vlade za informacijsko varnost (URSIV), in SI-CERT.
Drugi je evropska mreža CyCLONe, ki povezuje organe, pristojne za obvladovanje obsežnih kibernetskih kriz. Slovenijo v njej zastopa URSIV.
Ob takšnih napadih je mogoče okrepiti pripravljenost in sodelovanje med državami. Ne gre namreč za težave ene same države ali sektorja. Kolikor sem videl, so o težavah poročali v skoraj vseh državah, razen v Sloveniji, na Hrvaškem in v Španiji.
Najprej bi morali ugotoviti, ali imamo tudi pri nas takšne sisteme in ali so ustrezno posodobljeni in zaščiteni. Če niso, bi morali odrediti potrebne ukrepe, po potrebi tudi najstrožje, vključno z odklopom naprav iz interneta.
Govorim seveda o podjetjih, ki so zavezanci po zakonu o informacijski varnosti. Zanje so odrejeni ukrepi obvezni. Če gre za manjšo trgovino, ki ni zavezanec po zakonu, pa je odgovornost za ustrezno zaščito sistemov na njej sami.
Katera podjetja pa so zavezanci po zakonu?
Zakon o informacijski varnosti določa merila, na podlagi katerih podjetja postanejo zavezanci. Med njimi so lahko srednja in velika podjetja, v določenih primerih pa tudi manjša. Prepričan sem, da mednje sodijo tudi največje trgovske oziroma dobavne verige v Sloveniji. Te se morajo registrirati pri URSIV in izvajati predpisane varnostne ukrepe.
Pri njih torej ne gre za vprašanje, ali bodo ukrepe izvedle ali ne. Če jim pristojni organ odredi določene ukrepe, jih morajo izvesti.
Te ukrepe pa mora odrediti URSIV?
Da, ukrepe odreja URSIV. Pri pregledovanju sistemov in opozarjanju na ranljivosti pa je razdelitev nalog nekoliko drugačna. Za državno upravo je pristojen SIGOV-CERT, ki deluje v okviru URSIV, za druge sektorje pa je nacionalna skupina za odzivanje na kibernetske incidente SI-CERT.
Pretekli konec tedna so hekerji vdrli v informacijski sistem državne uprave. Zaradi vdora so uporabnike pozvali k zamenjavi gesel. Varnostni incident so imeli tudi v sistemu Agencije za kmetijske trge in razvoj podeželja e-kmetija. Za kakšne napade gre?
Velik paradoks je, da so si pravzaprav skoraj vsi današnji kibernetski napadi zelo podobni. Napadalci bodisi izkoristijo ranljivost v sistemu bodisi z različnimi oblikami zavajanja pretentajo uporabnika in tako pridobijo dostop do sistema.
Če pogledamo nedavni napad na kriptovalute, pri katerem je nastalo za šest milijard škode, napade na hladilne sisteme ali pa napad na slovensko državno upravo, so načini vdora pogosto zelo podobni.
V primeru slovenske državne uprave je bila očitno izkoriščena neka ranljivost. Katera natančno, težko rečem, saj podrobnosti niso bile javno objavljene. Iz doslej znanih informacij pa je mogoče sklepati, da cilj napadalcev ni bil toliko spreminjanje podatkov ali zgolj vdor v sistem, temveč predvsem kraja podatkov.
Iz obvestila je bilo namreč razumeti, da naj bi bili zlorabljeni podatki približno 15.000 uporabniških računov. To pomeni, da je nekdo do teh podatkov pridobil nepooblaščen dostop.
Kar zadeva Agencijo za kmetijske trge in razvoj podeželja, so tam že pred prazniki obvestili javnost o kibernetskem incidentu. Spletna aplikacija eKmetija ni oziroma ni bila dostopna.
Vsekakor je ključno, da se število kibernetskih napadov in zlorab povečuje. To je povezano tudi z izjemno hitro rastjo števila odkritih ranljivosti v informacijskih sistemih. Več kot je ranljivosti, več je tudi priložnosti za napadalce, da jih izkoristijo.
Kakšne pa so lahko posledice za državne uslužbence, katerih podatki so bili morda ukradeni? Na Poljskem so v sredo poročali o napadu na ministrstvo za kulturo, pri katerem naj bi napadalci pridobili tudi podatke o subvencijah in štipendijah, vključno s številkami bančnih računov in osebnimi identifikacijskimi številkami. Tam ljudem celo svetujejo, naj razmislijo o zamenjavi osebnih dokumentov.
Podoben primer smo že imeli tudi v Sloveniji, šlo je za vdor v sistem Uprave za varno hrano, ko so bili izpostavljeni osebni podatki velikega števila državljanov.
Težava je, da posledic takšne kraje podatkov ni mogoče preprosto odpraviti. Če mi nekdo ukrade davčno številko ali EMŠO, kaj lahko storim? Davčna številka je stalna, enako velja za EMŠO. Ali bomo zdaj vsi zamenjali osebne dokumente? To je vsekakor velik problem.
Če na primer ne želim več uporabljati svoje telefonske številke, ker je bila razkrita ob kakšnem vdoru, lahko grem k operaterju in jo zamenjam. To ni težava. Podobno je z elektronskim naslovom. Če ga nekdo zlorabi, lahko ustvarim novega, tudi pod drugim imenom, in težavo vsaj deloma rešim.
Če pa mi ukradejo podatke, kot sta EMŠO in davčna številka, tega ne morem storiti. Teh številk ne morem preprosto zamenjati. Mislim, da bodo morale države najti način, kako omogočiti bolj prilagodljivo spreminjanje takšnih identifikacijskih številk.
Kaj lahko hekerji storijo z našo davčno številko, EMŠO ali številko bančnega računa? Kakšne so nevarnosti?
Najmanj, kar lahko storijo, je, da te podatke uporabijo za zelo ciljane napade z lažnim predstavljanjem, tako imenovani phishing.
Predstavljajte si, da ima napadalec vaš elektronski naslov in davčno številko. Lahko se predstavi kot uslužbenec Fursa, banke ali kakšne druge ustanove. V preteklih dneh smo na primer videli tudi lažni portal za energetske subvencije.
Predstavljajte si, da bi prejeli elektronsko sporočilo s povezavo do takšnega portala. Napadalec bi poznal vaše ime, naslov, morda celo podatke o vlogi, ki ste jo oddali na Borzen ali kakšno drugo ustanovo. Vse te informacije bi lahko združil v zelo prepričljivo zgodbo.
Danes je mogoče takšna sporočila in prevare pripravljati tudi s pomočjo agentov umetne inteligence. Če niste dovolj pozorni, lahko takšnemu sporočilu zelo hitro nasedete.
Podatki se ne kradejo kar zaradi lepšega, vse to ima svoj namen.

Kako bi se Slovenija lahko bolje zaščitila pred kibernetskimi napadi? V zadnjem času je bilo veliko pomislekov glede načrtovanega testiranja izraelskega sistema za kibernetsko varnost. Ali potrebuje Slovenija za zagotavljanje kibernetske varnosti tujega partnerja oziroma tujo tehnologijo ali imamo dovolj svojih strokovnjakov?
V Sloveniji pravzaprav nimamo lastnih orodij za kibernetsko varnost, če govorimo o strojni in programski opremi, razen nekaterih rešitev, ki jih razvijamo na podlagi odprtokodne programske opreme. Če govorimo o požarnih pregradah, napravah za uravnavanje omrežnega prometa ali protivirusnih programih, slovenskih proizvajalcev praktično ni. Zato moramo takšne rešitve kupovati v tujini.
Kar zadeva vprašanje, ali smo se sposobni zaščititi sami, pa morata to oceniti Urad vlade za informacijsko varnost (URSIV) in vlada.
V mednarodnem okolju obstaja možnost tako imenovanih operacij aktivnega iskanja kibernetskih groženj (threat hunting). Če država oceni, da nima dovolj lastnih zmogljivosti ali da so njeni sistemi že tako ogroženi, da nima več popolnega nadzora nad njimi, lahko takšne preglede izvaja v sodelovanju s tujimi partnerji.
Na Hrvaškem so denimo javno objavili, da je takšno operacijo za njihove državne organe izvajal ameriški FBI. Država lahko izbere partnerja, ki mu zaupa, in po potrebi tudi drugo državo, ki nadzoruje izvajanje operacije.
To pomeni, da tujim strokovnjakom omogoči dostop do določenega dela državne uprave ali kritične infrastrukture, da preverijo morebitne ranljivosti, vdore in druge varnostne grožnje.
Takšno sodelovanje je torej mogoče, vendar mora odločitev sprejeti vlada na podlagi ocene ogroženosti in lastnih zmogljivosti.
Kar zadeva slovenske strokovnjake, pa menim, da imamo zelo dobre. To smo dokazali tudi na več Natovih vajah kibernetske obrambe, kjer so slovenske ekipe, sestavljene večinoma iz strokovnjakov zasebnega sektorja, pa tudi nekaterih iz javnega sektorja, redno dosegle uvrstitve med prvih pet.
Na teh vajah se države pomerijo v simuliranem okolju, kjer se soočajo z različnimi kibernetskimi napadi in jih morajo odbiti. Ocenjujejo se tudi drugi vidiki kibernetske varnosti, od komuniciranja do kriznega upravljanja.
To pomeni, da nikakor ne moremo reči, da je pri nas vse narobe in da nimamo ustreznega znanja. Je pa res, da imamo teh strokovnjakov zelo malo in da so pogosto preobremenjeni, zlasti ob večjih incidentih. Takrat se običajno več pozornosti nameni varnosti, potem pa se spet vrnemo k vsakodnevni rutini.

Ali torej strokovnjakov primanjkuje na splošno ali predvsem v državni upravi? Bi jih morala država več zaposliti oziroma bolje plačati?
Oboje. Novi zakon o informacijski varnosti predvideva tudi vzpostavitev kibernetske rezerve. Država lahko torej oblikuje skupino strokovnjakov, s katerimi sodeluje in ki so ji na voljo ob večjih kibernetskih incidentih.
Danes pa je pomembno predvsem to, da se s kibernetsko varnostjo ne ukvarjamo več samo takrat, ko nastane težava ali ko odkrijemo kakšno veliko ranljivost. To mora postati vsakodnevno opravilo. Kdor tega ne bo počel, bo prej ali slej imel težave. In to velike.
V preteklosti smo bili na primer navajeni, da smo penetracijske teste, s katerimi preverjamo varnost informacijskih sistemov, izvajali enkrat na nekaj let. Danes to preprosto ni več sprejemljivo.
Varnost moramo preverjati neprestano. Ves čas moramo imeti možnost ugotavljati, kaj se dogaja z našo infrastrukturo, kje so ranljivosti in kaj bi lahko šlo narobe. Ne pa, da to preverjamo le vsakih nekaj let.
Bi bili člani te kibernetske rezerve zaposleni v državni upravi ali tudi drugje?
Ni nujno, da bi bili zaposleni v državni upravi. Lahko bi šlo tudi za strokovnjake iz zasebnega sektorja, ki bi z državo sklenili ustrezen dogovor o sodelovanju.
Torej podobno kot vojaški rezervisti?
Tako je. In to možnost smo predvideli tudi v zakonu.
Prej ste omenili sodelovanje s tujimi državami in ameriškim FBI, ki je državna institucija. Slovenija pa se je odločila za testiranje sistema zasebnega izraelskega podjetja. Številne skrbi, kakšen dostop bi lahko takšno podjetje dobilo do podatkov slovenskih državljanov. Kako vi gledate na to?
Če pogledamo širše, so podatki državljanov že danes v rokah velikih multinacionalk, kot so Microsoft, Google in Amazon. To je dejstvo.
Drugo vprašanje pa je, kaj želimo s takšnimi orodji sploh doseči. Mene pri tem moti predvsem to, da mislimo, da bomo lahko do večje kibernetske varnosti prišli po bližnjici. Žal ne bo šlo tako.
Če kupiš najboljšo streho, s tem še ne boš popravil slabih temeljev hiše. Enako velja za kibernetsko varnost. Tudi če kupimo najboljša orodja za analizo podatkov z umetno inteligenco, s tem ne bomo rešili problema, če bo velik del naše informacijske infrastrukture ostal zunaj ustrezne zaščite.
Zdi se mi, da prepogosto iščemo hitre rešitve. Kot da bi lahko kibernetsko varnost kupili v trgovini, tako kot kruh. Pa ne gre tako.
Poglejte primer nedavnega napada na podjetje s področja kriptovalut. Objavili so, kako je prišlo do vdora. Eden od zaposlenih se je prijavil na razgovor za zaposlitev, ki pa je bil v resnici prevara. Napadalci so s pomočjo umetne inteligence ustvarili lažen zaposlitveni razgovor, zaposleni pa se je pogovarjal z nekom, ki se je izdajal za drugo osebo.
Danes imamo ogromno podjetij, ki svoje zaposlene najemajo na daljavo, ne da bi jih sploh kdaj osebno srečala. Tudi to prinaša dodatna tveganja.
Da ne govorim o tem, da številna podjetja sploh nimajo popolnega pregleda nad svojo informacijsko infrastrukturo. Lahko vam povem, da so marsikje zadovoljni že, če imajo popisanih 70 odstotkov svojih informacijskih sredstev. To pomeni, da za preostalih 30 odstotkov sploh ne vedo natančno, kje so, kdo je zanje odgovoren in kako se upravljajo.
Govorimo o strežnikih, programski opremi, strojni opremi in drugih delih informacijskega sistema. Če nimaš niti osnovnega pregleda nad lastno infrastrukturo, potem nima smisla iskati neke čudežne rešitve, ki bo odpravila vse težave.
Ali torej sodelovanje slovenske državne institucije s tujim zasebnim podjetjem, konkretno izraelskim, po vašem mnenju ni sporno oziroma nevarno za podatke državljanov?
To je vedno vprašanje zaupanja in ocene tveganja.
Pri tem ne smemo pozabiti, da slovenska zakonodaja o varstvu osebnih podatkov določa tudi omejitve glede njihove hrambe. Po zakonu morajo biti zbirke z več kot 100.000 vnosi osebnih podatkov shranjene na ozemlju Republike Slovenije. To pomeni, da jih ni dovoljeno preprosto prenesti v tuje podatkovne centre, denimo v oblake Microsofta ali Googla. Izjema bi bila, če bi tak ponudnik vzpostavil ustrezno infrastrukturo na ozemlju Slovenije. To je eden od vidikov, ki se ga po mojem mnenju premalo zavedamo.
Drugi pomemben vidik pa je, da moramo tudi pri uporabi tujih tehnoloških rešitev sami ohraniti nadzor nad svojimi podatki in sistemi. Mi moramo odločati, kdo ima dostop, kako poteka testiranje, kako se naprave povezujejo in posodabljajo ter kakšni so varnostni protokoli.
Ključno je, da ima nadzor kupec oziroma država, ne pa zunanji ponudnik. Če imamo takšno okolje vzpostavljeno, lahko tveganja precej bolje obvladujemo.
Pomembno pa je tudi, da podatke razvrščamo glede na njihovo občutljivost. Mislim, da je to tudi za državno upravo edini pravi pristop.
Če vemo, da se določene zlorabe dogajajo vsak dan, moramo ustrezno ločevati ne samo omrežja, ampak tudi podatke. Tistih, za katere ocenimo, da so posebej občutljivi, preprosto ne smemo prepuščati tujim oblakom ali nadzoru tujih podjetij.


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje


Kakšno je tvoje mnenje o tem?
Sodeluj v razpravi ali preberi komentarje